Simulación de ciberataques · Copiloto de IA

Ensaya un ciberataque con tu equipo directivo.

Un simulacro de incendio, pero para ransomware, filtraciones y deepfakes. Cada directivo decide en privado y contra el reloj. Un copiloto de IA convierte esas decisiones en un resumen de riesgos y un informe para tu junta directiva y tus auditores.

  • 13 escenarios de ciberataque
  • La IA redacta, tú apruebas
  • Sin cuentas para los participantes

¿Tienes un código de sala?

Foto: panumas nikhomkhai en Pexels

Turno en vivo · simulación

Evento 1 · Ransomware en las operaciones centrales

Cifrado al amanecer

Los sistemas ERP y de depósito están cifrados en dos regiones. Los envíos se detuvieron. La nota afirma que se exfiltraron 400 GB antes del cifrado.

Reveladas a la sala, todas a la vez

  • CISOPriya RamanAislar todas las sedes y cerrar la VPNSellada
  • Director General (CEO)Morgan LeeArmar una sala de crisis; mantener al personal esencialSellada
  • CFODaniel OrtizNotificar a la aseguradora y usar sus proveedores designadosSellada
  • Director LegalSofia MartinsEnviar un aviso preliminar a los clientes de la UESellada
  • Director de ComunicaciónAlex KimMensaje interno ahora, aviso a clientes antes del mediodíaSellada

Puntuación de la crisis tras este turno

  • 50Continuidad0
  • 65Contención+15
  • 65Legal+15
  • 65Confianza+15
  • 70Recuperación+20

Turno simulado del escenario de ransomware. Los nombres son ficticios.

Evidencia del informe asociada a

  • SOC 2
  • NIST CSF 2.0
  • ISO/IEC 27001
  • PCI DSS v4.0
  • NIS2
  • DORA

Critios no está certificado por estos organismos ni afiliado a ellos.

Nadie ve tu decisión hasta que se revela.

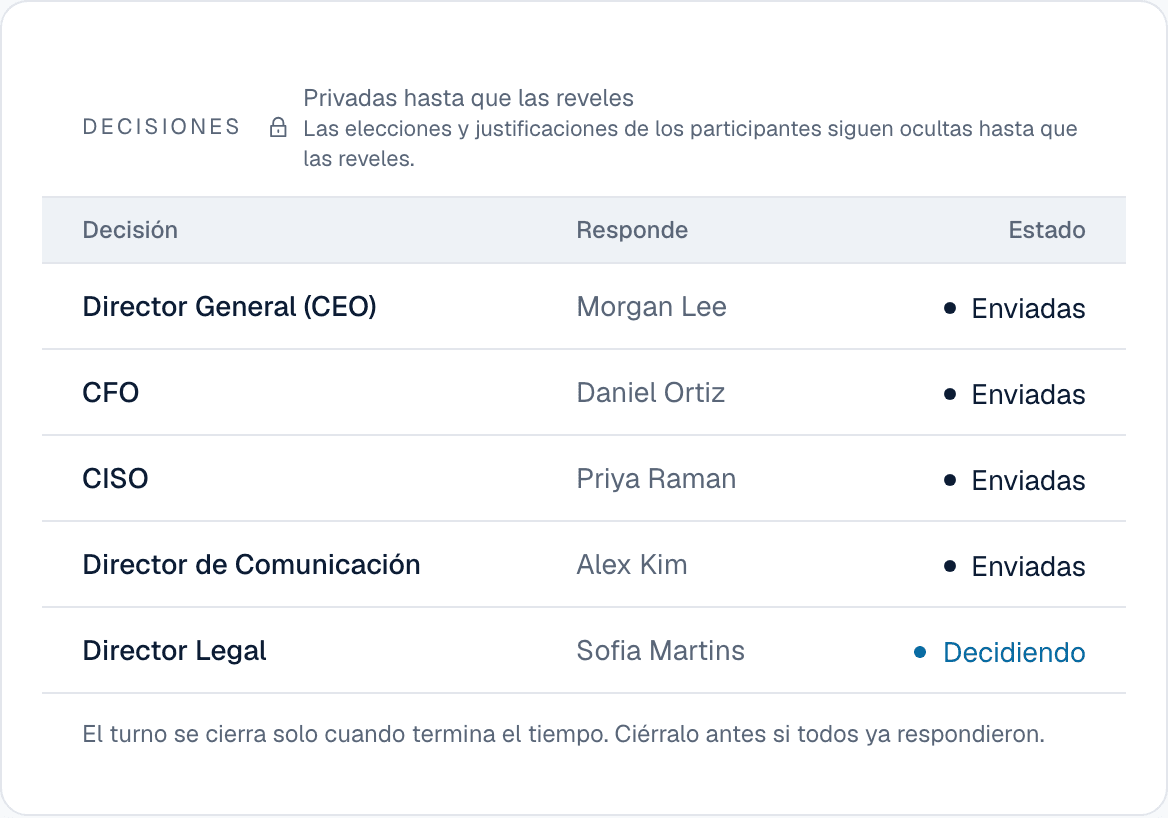
Cada directivo responde solo, en su propia pantalla. La sala ve quién respondió, nunca qué, hasta que el facilitador revela todas las respuestas a la vez. Lo garantiza la base de datos, no la pantalla. Así nadie espera a escuchar primero al jefe.

La sala ve

  • Quién respondió
  • Quién sigue decidiendo
  • El tiempo que queda

Oculto hasta revelar

  • Cada elección
  • Cada justificación

Un simulacro con diapositivas no muestra quién decidió qué.

Los ejercicios de discusión terminan en impresiones. Critios registra cada decisión en el momento.

  • Decisiones

    Simulacro típico: En voz alta, después de que habla el jefe

    Privadas por rol, reveladas a la vez

  • Presión de tiempo

    Simulacro típico: Discusión abierta

    Un temporizador por decisión; las tardías quedan marcadas

  • Lo que pasa después

    Simulacro típico: El guion sigue igual

    Las escaladas siguen lo que eligió el equipo

  • Resultado

    Simulacro típico: Notas de la reunión

    Puntuación en cinco dimensiones e informe PDF

  • Evidencia para auditoría

    Simulacro típico: Reconstruida de memoria

    Registro de decisiones con hora y cobertura de controles
Un equipo directivo alrededor de una mesa de reuniones

Foto: Mikhail Nilov en Pexels

Una hora, tres pasos.

  1. Lanza una crisis

    Elige uno de 13 escenarios, el nivel de caos y los marcos de cumplimiento del informe, y comparte un código de sala de cinco letras.

  2. Los directivos deciden en privado

    CEO, CISO, CFO, Director Legal y Director de Comunicación se unen desde cualquier navegador y responden sus propias preguntas contra el reloj.

  3. Revela, escala, informa

    Revelas cada turno, llegan las consecuencias, la crisis escala según lo que decidieron y el análisis se convierte en un informe.
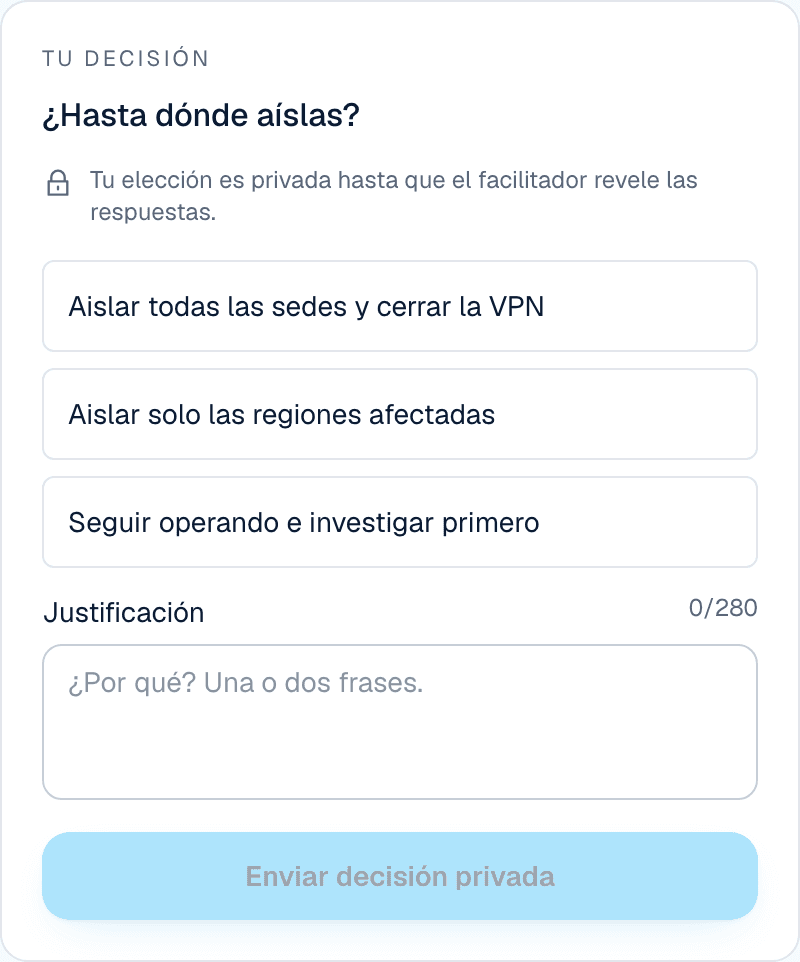
La decisión privada de un participante
Consola del facilitador: quién respondió, con las respuestas selladas hasta revelarlas

Sal con evidencia, no con impresiones.

Cada ejercicio genera un PDF: un resumen ejecutivo para la dirección y un anexo de evidencia que tu auditor puede rastrear línea por línea.

Resumen ejecutivo
Puntuación global, la decisión más fuerte y el mayor riesgo sin resolver.
Registro de decisiones
La elección y la justificación de cada rol, con la hora de envío.
Respuestas omitidas y tardías
Quién no respondió, quién respondió en los últimos segundos y qué asientos quedaron vacíos.
Cobertura de controles
Controles de SOC 2, NIST CSF 2.0, ISO/IEC 27001, PCI DSS, NIS2 y DORA clasificados como probados, con brecha o sin ejercitar.
Informe de ejemplo · datos de muestra

Puntuación global

64/100

  • Continuidad del negocio72
  • Seguridad y contención81
  • Legal y regulatorio38
  • Confianza de las partes interesadas59
  • Preparación para la recuperación70

Cobertura de controles · ISO/IEC 27001

  • A.5.24 Planificación de la gestión de incidentesProbado
  • A.5.26 Respuesta a incidentes de seguridadBrecha
  • A.5.5 Contacto con las autoridadesProbado
  • A.5.28 Recopilación de evidenciasSin ejercitar

Un copiloto de IA que redacta, pero nunca decide.

Tras cada revelación, Critios redacta un resumen de riesgos a partir de lo que decidió la sala. Al terminar, redacta la narrativa del análisis. Tú apruebas, editas o descartas cada palabra.

Solo ve decisiones reveladas
Las respuestas selladas nunca llegan al modelo, y tus notas privadas tampoco.
Cita sus fuentes
Cada riesgo apunta al evento y a la decisión que lo originan.
Tú tienes el control
Nada llega a la sala ni al informe hasta que lo apruebas.
Funciona sin IA
Puedes hacer el ejercicio completo con la IA desactivada.
Borrador de IA de ejemplo · datos de muestra
Borrador de IAResumen de riesgos · turno 1

La contención avanza más rápido que la comunicación.

Plazo del regulador Legal y regulatorio

Nadie ha iniciado la evaluación de notificación para los clientes de la UE.

Turno 1 · Director Legal

Silencio ante los clientes Confianza

Los clientes podrían enterarse de la caída por redes sociales.

Turno 1 · Director de Comunicación

A vigilar: Si la próxima decisión asigna un responsable de la comunicación externa.

13 crisis listas para usar.

Cada una con sus roles, datos privados y escaladas. Úsala tal cual o duplícala y adáptala a tus sistemas y reguladores.

  • Extorsión y disponibilidad

    Ransomware en las operaciones centrales

    75 minutos4 eventos

    El procesamiento de pedidos queda cifrado a las 06:10. Una nota de rescate exige 40 BTC en 72 horas.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Contener la propagación sin perder evidencia forense.
    • Decidir sobre el rescate con asesoría legal y de sanciones.
    • Cumplir con las obligaciones de notificación y comunicar con credibilidad.

    Escaladas posibles

    • Cuenta ejecutiva tomada
    • Un periodista tiene la noticia
    • El regulador abre una investigación
    • Datos robados publicados

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Rafael Minguet Delgado en Pexels

  • Fuga interna y de datos hacia la IA

    Filtración de salarios y contratos

    60 minutos4 eventos

    Una planilla con todos los salarios y tres contratos de proveedores sin firmar circula fuera de la empresa.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Detener la exposición preservando la evidencia.
    • Manejar la reacción de los empleados con franqueza.
    • Cumplir con lo que espera el regulador sobre datos personales.

    Escaladas posibles

    • Archivo enviado al destinatario equivocado
    • Exportación masiva de un empleado
    • Un periodista tiene la noticia
    • Datos regulados enviados a una herramienta de IA

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Tima Miroshnichenko en Pexels

  • Fraude financiero y ejecutivo

    Cuenta bancaria corporativa comprometida

    45 minutos4 eventos

    Una transferencia de USD 2,4 millones a una «nueva cuenta de proveedor» está pendiente de liberación. La aprobación salió del buzón del CFO.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Frenar los pagos fraudulentos sin paralizar el negocio.
    • Verificar por canales que el atacante no controla.
    • Proteger el material sensible del directorio expuesto en el buzón.

    Escaladas posibles

    • Cuenta ejecutiva tomada
    • Transferencia fraudulenta pendiente
    • Planes de fusiones y adquisiciones exfiltrados
    • Un periodista tiene la noticia

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Monstera Production en Pexels

  • Compromiso de la cadena de suministro

    Actualización troyanizada de un proveedor

    45 minutos4 eventos

    Una actualización de rutina de tu proveedor de gestión de TI instaló una puerta trasera en 1.200 servidores. El proveedor todavía no confirmó nada.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Contener un compromiso que no causaste y que no puedes ver por completo.
    • Gestionar la relación con un proveedor bajo presión.
    • Decidir qué necesitan saber clientes y reguladores, y cuándo.

    Escaladas posibles

    • Un proveedor crítico confirma una filtración
    • Integración OAuth abusada
    • Cuenta ejecutiva tomada
    • Un periodista tiene la noticia
    • El regulador abre una investigación

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Ollie Craig en Pexels

  • Amenaza interna

    Un ingeniero que se va se lleva datos de clientes

    45 minutos4 eventos

    Un ingeniero sénior renunció ayer para irse a un competidor. Durante la noche se exportaron 380.000 registros de clientes desde su cuenta.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Actuar rápido ante una amenaza interna sin violar la ley laboral.
    • Mantener la evidencia utilizable para acciones legales.
    • Decidir si es una filtración de datos personales que debe reportarse.

    Escaladas posibles

    • Exportación masiva de un empleado
    • Se descubre que un socio compartió material confidencial
    • Datos regulados enviados a una herramienta de IA
    • El regulador abre una investigación
    • Un periodista tiene la noticia

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Jakub Zerdzicki en Pexels

  • Vulnerabilidad y disponibilidad

    Zero-day en el portal de clientes

    45 minutos4 eventos

    Un investigador reporta una falla sin parche que permite a cualquiera leer las cuentas de otros clientes. El portal atiende a 2 millones de usuarios.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Sopesar disponibilidad frente a exposición cuando no hay parche.
    • Trabajar con un investigador en lugar de en su contra.
    • Mantener informados a los clientes sin darles un mapa a los atacantes.

    Escaladas posibles

    • Exploit público confirmado
    • El parche de emergencia provoca una interrupción
    • Datos robados publicados
    • El regulador abre una investigación
    • Portal de clientes bajo un ataque DDoS

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Mathias Reding en Pexels

  • Amenaza persistente avanzada

    El intruso silencioso

    60 minutos4 eventos

    Una búsqueda de amenazas encuentra a un atacante que lleva cuatro meses dentro de la red, leyendo el correo de los ejecutivos.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Expulsar al atacante sin alertarlo antes de tiempo.
    • Establecer qué leyó y qué se llevó.
    • Decidir a quién hay que avisar, y cuándo.

    Escaladas posibles

    • Cuenta ejecutiva tomada
    • Planes de fusiones y adquisiciones exfiltrados
    • El regulador abre una investigación
    • Un periodista tiene la noticia
    • Integración OAuth abusada

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: panumas nikhomkhai en Pexels

  • Intrusión física

    El contratista que no era

    45 minutos4 eventos

    Un hombre con una credencial de mantenimiento falsa pasó 40 minutos en tu centro de datos. Esta mañana apareció un pequeño dispositivo conectado a un switch de red.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Averiguar qué hizo el dispositivo y quién más entró.
    • Preservar la evidencia para la policía y la aseguradora.
    • Cerrar la brecha física sin paralizar la operación.

    Escaladas posibles

    • Se descubre un bucket de almacenamiento público
    • La mesa de ayuda restablece una cuenta suplantada
    • Cuenta ejecutiva tomada
    • Un periodista tiene la noticia
    • El regulador abre una investigación

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Susanne Plank en Pexels

  • Suplantación de ejecutivos

    La voz del CEO

    45 minutos4 eventos

    Una gerente de finanzas recibe una llamada con la voz del CEO pidiendo una transferencia confidencial de USD 1,8 millones para una adquisición. La mitad ya se envió.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Frenar el dinero e intentar recuperar lo que salió.
    • Proteger a la empleada que fue engañada.
    • Hacer más difícil la próxima suplantación.

    Escaladas posibles

    • Transferencia fraudulenta pendiente
    • Cuenta ejecutiva tomada
    • Un periodista tiene la noticia
    • El regulador abre una investigación
    • La mesa de ayuda restablece una cuenta suplantada

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: energepic.com en Pexels

  • Suplantación de marca

    Clientes engañados con tu marca

    45 minutos4 eventos

    Una página de inicio de sesión clonada con tu logo roba contraseñas de clientes mediante correos y mensajes de texto que parecen tuyos.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Dar de baja el sitio falso y frenar los mensajes.
    • Proteger a los clientes que ya dieron sus datos.
    • Que los clientes sigan confiando en tus mensajes reales.

    Escaladas posibles

    • Transferencia fraudulenta pendiente
    • Un periodista tiene la noticia
    • El regulador abre una investigación
    • Integración OAuth abusada

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: RDNE Stock project en Pexels

  • Interferencia y disrupción física

    Señales bloqueadas

    45 minutos4 eventos

    El GPS y el Wi-Fi se caen en tu centro de distribución principal: se detienen los escáneres, los montacargas y el rastreo de camiones. Después llega un correo que exige un pago para que se detenga.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Mantener la mercadería en movimiento mientras las señales están caídas.
    • Encontrar la fuente e involucrar a las autoridades adecuadas.
    • Hacer la operación menos dependiente de las señales de radio.

    Escaladas posibles

    • Portal de clientes bajo un ataque DDoS
    • Datos robados publicados
    • Un periodista tiene la noticia
    • Un proveedor crítico confirma una filtración

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: GB The Green Brand en Pexels

  • Extorsión y disponibilidad

    Pagar o quedar a oscuras

    45 minutos4 eventos

    Dos días antes de tu fin de semana de mayores ventas, un grupo tira tu sistema de pago diez minutos como «demostración» y exige 15 BTC para dejarte en paz.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Mantener el pago disponible durante el fin de semana de ventas.
    • Decidir sobre la exigencia de rescate con asesoramiento legal.
    • Comunicar con honestidad sin atraer más ataques.

    Escaladas posibles

    • Portal de clientes bajo un ataque DDoS
    • Un periodista tiene la noticia
    • Datos robados publicados
    • El parche de emergencia provoca una interrupción
    • El regulador abre una investigación

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Kindel Media en Pexels

  • Nube y error humano

    Llaves de la nube filtradas

    45 minutos4 eventos

    Un desarrollador subió claves de administrador de la nube a un repositorio de código público. En una hora alguien las usó, y tu factura de la nube sube minuto a minuto.

    Roles clave

    • Director General (CEO)ObligatorioResponsable de la decisión de negocio y del directorio.
    • CISOObligatorioResponsable de la contención, el análisis forense y la recuperación.
    • CFOResponsable de la caja, los pagos y los seguros.
    • Director LegalObligatorioResponsable de las obligaciones de notificación y la responsabilidad legal.
    • Director de ComunicaciónResponsable de la comunicación con clientes, prensa y empleados.

    Qué pone a prueba

    • Revocar el acceso y encontrar todo lo que tocaron las claves.
    • Determinar si se accedió a datos de clientes.
    • Evitar que los secretos vuelvan a llegar al código.

    Escaladas posibles

    • Se descubre un bucket de almacenamiento público
    • Datos regulados enviados a una herramienta de IA
    • Un proveedor crítico confirma una filtración
    • El regulador abre una investigación
    • Un periodista tiene la noticia

    Evidencia para

    SOC 2 · NIST CSF 2.0 · ISO/IEC 27001 · PCI DSS v4.0 · NIS2 · DORA

    Simula esta crisis

    Foto: Luis Gomes en Pexels

Simula tu primera crisis con nosotros, gratis.

Facilitamos una sesión para tu equipo directivo y te enviamos el informe. Sin costo ni compromiso.

  • Una sesión facilitada de 45–75 minutos
  • Cinco roles directivos, sin cuentas para los participantes
  • Informe PDF con puntuaciones, decisiones y la cronología completa
  • Respuesta en 2 días hábiles

¿Quieres verlo antes? La demo en vivo toma cinco minutos y no requiere iniciar sesión. Prueba la demo de 5 minutos

Foto: Vitaly Gariev en Pexels

Solo usamos tus datos para organizar la sesión.

Preguntas antes de reservar.

¿Cuánto dura una sesión?

Entre 45 y 75 minutos, según el escenario. Reserva otros 15 minutos para el análisis.

¿Los participantes necesitan cuenta o instalar algo?

No. Abren un enlace o escriben un código de sala de cinco letras en cualquier navegador, desde la computadora o el celular. Solo el facilitador inicia sesión.

¿Se puede hacer a distancia?

Sí. Cada persona se une desde su navegador, así que basta con una videollamada. Funciona igual de bien con todos en la misma sala.

¿Quién puede ver nuestras respuestas?

Hasta que el facilitador revela un turno, cada persona ve solo sus propias respuestas, y lo garantiza la base de datos. La sala ve quién respondió, nunca qué.

¿Podemos usar nuestro propio escenario?

Sí. Duplica una crisis incluida y edítala en un editor de formularios, o escribe una desde cero. Los ejercicios pasados conservan la versión con la que se hicieron.

¿Usa IA?

Solo para ayudar al facilitador: un borrador de resumen de riesgos tras cada revelación y un borrador de narrativa del análisis, hechos con decisiones ya reveladas. Cada borrador está identificado, y nada llega a la sala ni al informe sin la aprobación del facilitador.

¿Cuánto cuesta la primera sesión?

Nada. Facilitamos una sesión para tus cinco roles directivos, con el análisis incluido. Sin compromiso posterior.